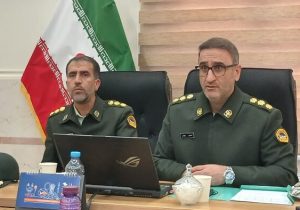

به گزارش خبرنگار گروه اجتماعی آنام فارس، سرهنگ احسان بهمنی امروز دوشنبه 25 آبان ماه در نشست خبری با خبرنگاران، با اشاره به افزایش استفاده از تجهیزات و نرمافزارهای دیجیتال اظهار کرد: بیتوجهی به اصول اولیه امنیت در کنار گسترش استفاده از ابزارهای ارتباطی، زمینه آسیبپذیری کاربران در فضای سایبر را افزایش داده است و ارتقای سواد رسانهای و آگاهی عمومی برای مقابله با این تهدیدها ضرورت دارد.
وی افزود: در هفتماهه نخست سال ۱۴۰۵، با حمایت فرمانده انتظامی استان فارس و تلاش کارکنان پلیس فتا، حدود ۸۰ درصد جرایم سایبری استان کشف شده است. در جریان رسیدگی به این پروندهها، متهمان شناسایی و دستگیر شدهاند و پروندههای آنان برای طی مراحل قانونی به مراجع قضایی ارسال شده است.
مسدودسازی بیش از ۱۴۵ میلیارد تومان از وجوه مرتبط با جرایم سایبری
رئیس پلیس فتا فارس با تشریح اقدامات انجامشده برای جلوگیری از تضییع حقوق مالباختگان گفت: طی این مدت، در مجموع ۱۴۵ میلیارد و ۷۰۹ میلیون تومان از مبالغ مرتبط با جرایم سایبری مسدود شده و از ادامه برداشتهای غیرمجاز جلوگیری به عمل آمده است.
بهمنی مرکز فوریتهای سایبری پلیس فتا را یکی از راههای ارتباطی مهم برای دریافت گزارشهای فوری دانست و بیان کرد: شهروندان در صورت مواجهه با برداشت غیرمجاز، هک حسابهای کاربری یا سایر جرایم سایبری میتوانند در تمام ساعات شبانهروز با شماره ۰۹۶۳۸۰ تماس بگیرند.
وی تأکید کرد: سرعت اطلاعرسانی در این موارد اهمیت زیادی دارد و شهروندان باید بلافاصله پس از مشاهده برداشت غیرمجاز یا هک حساب، موضوع را به پلیس اطلاع دهند تا امکان مسدودسازی وجوه و پیگیری سریعتر پرونده فراهم شود.
کارت عروسی و عکس یادگاری؛ پوششی برای انتشار بدافزار
رئیس پلیس فتا فارس یکی از شیوههای مورد استفاده مجرمان سایبری را ارسال فایلهای آلوده در پوشش کارت پستال، عکس یادگاری و کارت عروسی عنوان کرد و گفت: در این روش، مجرمان با سوءاستفاده از مناسبتهای فرهنگی و اعتماد کاربران، فایلهای آلوده را از طریق حساب کاربری افرادی که پیشتر هک شدهاند، برای مخاطبان آنها ارسال میکنند.
به گفته بهمنی، این فایلها ممکن است در قالب تصویر، فایل ورد، پیدیاف یا نرمافزارهایی با پسوند APK باشند. کاربران نیز به دلیل آشنایی با فرستنده، فایل را باز یا نصب میکنند، در حالی که ممکن است بدافزار یا نرمافزار جاسوسی روی تلفن همراه آنها فعال شود.
وی افزود: نصب این بدافزار میتواند امکان دسترسی از راه دور به تلفن همراه قربانی را برای مجرم فراهم کند؛ دسترسی به پیامکها، شبکههای اجتماعی، تصاویر شخصی، اینترنتبانک و همراهبانک از جمله پیامدهای احتمالی آن است. همچنین بدافزار ممکن است بهصورت خودکار پیامهای آلوده را برای مخاطبان فرد ارسال کند و دامنه آلودگی و کلاهبرداری را گسترش دهد.
اقدام فوری در صورت نصب نرمافزار مشکوک
بهمنی در تشریح اقدامات اولیه پس از کلیک روی لینک آلوده یا نصب نرمافزار مشکوک گفت: نخستین اقدام، قطع اینترنت تلفن همراه است تا ارتباط احتمالی مجرم با دستگاه قطع شود.
وی اضافه کرد: افرادی که توانایی فنی شناسایی و حذف نرمافزار مشکوک را ندارند، باید پس از قطع اینترنت، از اطلاعات ضروری مانند مخاطبان بهصورت آفلاین نسخه پشتیبان تهیه کنند و سپس با انتقال فایل مخاطبان، تلفن همراه را فلش یا به تنظیمات کارخانه بازنشانی کنند.
رئیس پلیس فتا فارس هشدار داد: تا زمانی که گوشی بهطور کامل پاکسازی نشده باشد، اطلاعات شخصی و بانکی کاربر همچنان ممکن است در معرض دسترسی مجرم قرار داشته باشد.
توصیه به بهروزرسانی نرمافزارهای بانکی
وی همچنین با اشاره به قابلیتهای امنیتی نسخههای جدید نرمافزارهای بانکی، از شهروندان خواست این برنامهها را بهروز نگه دارند.
بهمنی در این زمینه به سامانه «بام» اشاره کرد و گفت: با بهروزرسانی این سامانه، دسترسی مجرم به تلفن همراه و پیامک بانکی بهتنهایی برای ورود به حساب اینترنتی کافی نخواهد بود؛ با این حال، کاربران نباید تنها به امکانات امنیتی نرمافزارها تکیه کنند و رعایت اصول حفاظت از اطلاعات همچنان ضروری است.
هشدار پلیس درباره رسیدهای جعلی پرداخت
رئیس پلیس فتا فارس در پاسخ به پرسشی درباره کلاهبرداری در معاملات و خریدهای اینترنتی نیز بر ضرورت اطمینان از واریز واقعی وجه تأکید کرد و گفت: فروشندگان نباید صرفاً با مشاهده تصویر یا پیام رسید پرداخت، کالا را تحویل دهند.
وی افزود: فروشنده باید پیامک واریز وجه را در تلفن همراه خود مشاهده و موجودی حساب را بررسی کند و تنها پس از اطمینان از انجام واقعی تراکنش، کالا را در اختیار خریدار قرار دهد؛ چراکه رسیدهای جعلی پرداخت بهسادگی قابل تولید و ارسال هستند.
شناسایی باند اسکیمینگ در فارس و چهار استان دیگر
بهمنی در بخش دیگری از این نشست از شناسایی و دستگیری اعضای یک باند مجرمانه فعال در حوزه اسکیمینگ خبر داد که با استفاده از تجهیزات مربوط به این شیوه کلاهبرداری در استان فارس و چهار استان دیگر فعالیت میکردند.
به گفته وی، اقدامات لازم برای انتقال اعضای این باند به شیراز و تکمیل بررسیهای تخصصی و اطلاعاتی درباره فعالیتهای آنان در حال انجام است.
ظرفیت خبرنگاران و بلاگرها برای پیشگیری از جرایم سایبری
رئیس پلیس فتا فارس در ادامه بر نقش رسانهها و فعالان فضای مجازی در افزایش آگاهی عمومی تأکید کرد و گفت: آموزش و اطلاعرسانی درباره شگردهای مجرمان سایبری باید متناسب با گروههای مختلف جامعه و از مسیرهای ارتباطی مورد اعتماد آنان انجام شود.
وی با اشاره به اثرگذاری بلاگرهای فعال در حوزههایی مانند زیبایی، موسیقی، ورزش و خرید و فروش ملک افزود: این افراد در میان مخاطبان خود نفوذ و ارتباط مؤثری دارند و میتوان از ظرفیت آنها برای انتقال پیامهای پیشگیرانه، حتی بدون استفاده از نشان و عنوان پلیس، بهره گرفت.
بهمنی در پایان از خبرنگاران خواست با انتشار مستمر آموزشها و هشدارهای امنیتی، در آگاهسازی شهروندان نسبت به شیوههای جدید کلاهبرداری و جرایم سایبری مشارکت کنند.
دستگیری عضو باند فیشینگ با بیش از ۱۵۰ شاکی
بهمنی در بخش دیگری از سخنان خود از پیگیری پرونده یک باند فیشینگ با بیش از ۱۵۰ شاکی خبر داد و گفت: اعضای این باند در استان فارس و چهار استان دیگر فعالیت مجرمانه داشتهاند.
وی افزود: یکی از اعضای این باند که در تهران سکونت داشت، دستگیر و پس از آن به شیراز منتقل شده است.
انتهای پیام/
- نویسنده : لیلا کریمی
- منبع خبر : پوششی